从“自证清白”到“因果链条”:智能体如何重塑运维排障效率
本文通过三个真实故障场景,揭示传统运维中「告警的地方不是出事的地方」这一核心痛点。STAROps 负责全域关联分析、收窄问题范围;OSS Agent 基于真实配置、日志与用量数据,下钻至分区级限流、Bucket Policy Deny 优先级、防盗链「允许空 Referer」例外等深层根因,构建跨技术域的因果链条。
运维的盲区:五个团队的「自证清白」
大促零点刚过,告警响了。应用、数据库、中间件、网络、存储五个团队依次进场,各自带着自己那块面板。最先对上话的是两头:应用团队说,超时集中在调用 OSS 这一步;存储团队说,Bucket 各项指标平稳,「我们这边没问题」。中间三个团队查完,也都没有异常。
五边都没说错。每一边在自己的可见范围内都给出了正确答案——但根因恰好落在两方视野的交界处,没有任何一块面板照得到这个交点。缺的不是数据,也不是人,是把跨技术域的数据串成因果链的能力。
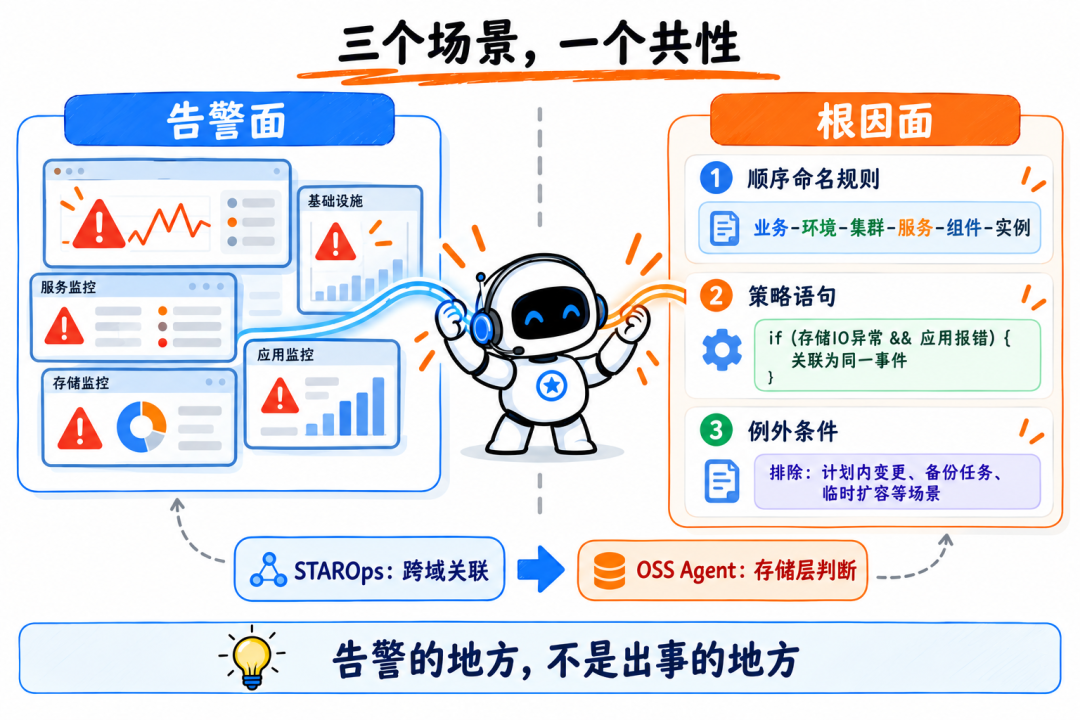
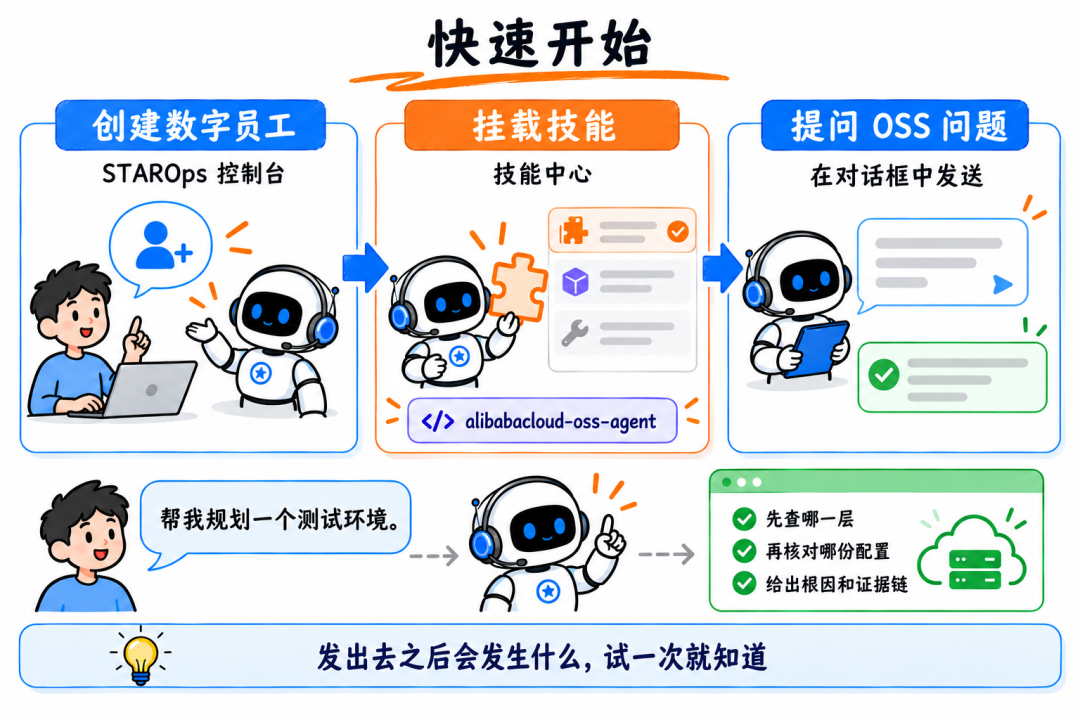
这正是这对组合干的事:STAROps 做全域关联分析,把范围从「五个团队依次自证清白」收拢到一条具体链路;证据指向对象存储后,OSS Agent 接手,基于真实配置、访问日志和用量数据往下挖,给出根因和支撑它的证据链。你面对的始终是一个对话框:路由归它管,说清现象、拍板方案归你。
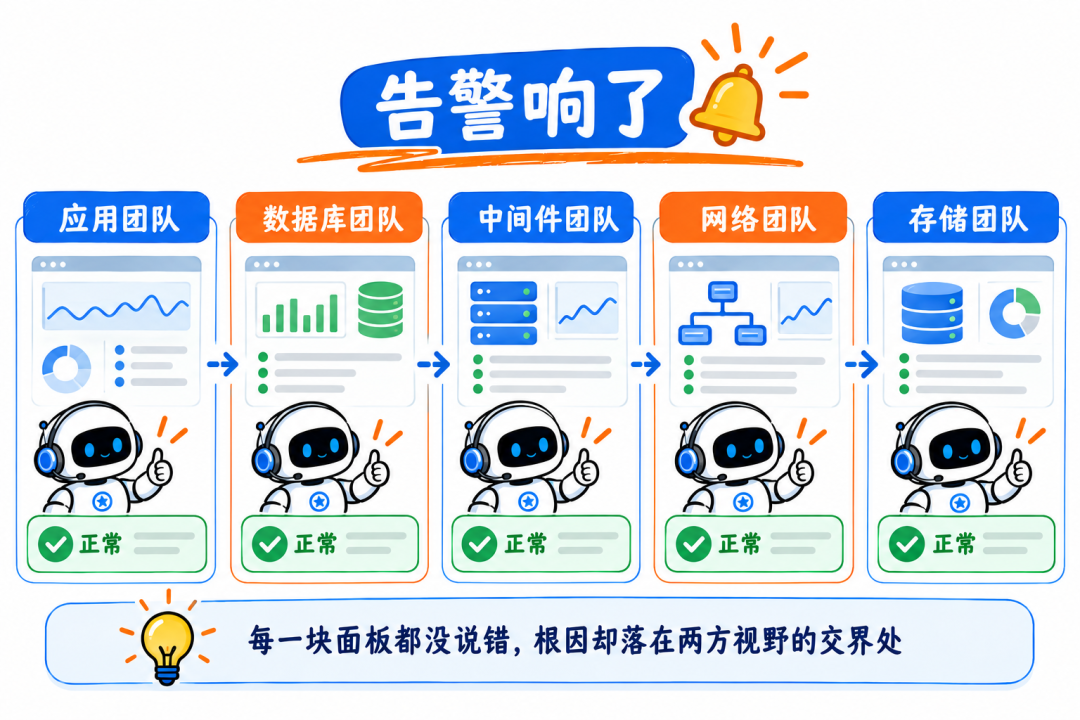
STAROps 与 OSS Agent 的分工逻辑
STAROps 是阿里云基于大模型和智能体技术打造的全域智能运维平台。它深度融合跨域可观测数据与大语言模型推理能力,突破传统运维工具使用门槛高、数据孤岛严重等局限,支持用户通过自然语言定义目标,由运维智能体自主完成动态规划、安全执行与结果验证的全闭环。STAROps 实现运维模式从被动响应向主动自治的根本性转型,为企业提供 7x24 小时的自主运维能力,实时守护客户的业务系统韧性。
OSS Agent(alibabacloud-oss-agent)是阿里云对象存储 OSS 提供的智能体服务,支持通过自然语言完成 Bucket 管理、异常诊断、健康巡检、费用分析,以及对 Bucket 中视频、图片、文档等多模态数据的处理。本文聚焦它最见功力的一面——跨域故障诊断。
场景一:超时源于命名规范,而非监控指标
下面三个场景,报出来的问题分别是超时、403、流量费用,但共性只有一句——告警的地方,不是出事的地方。
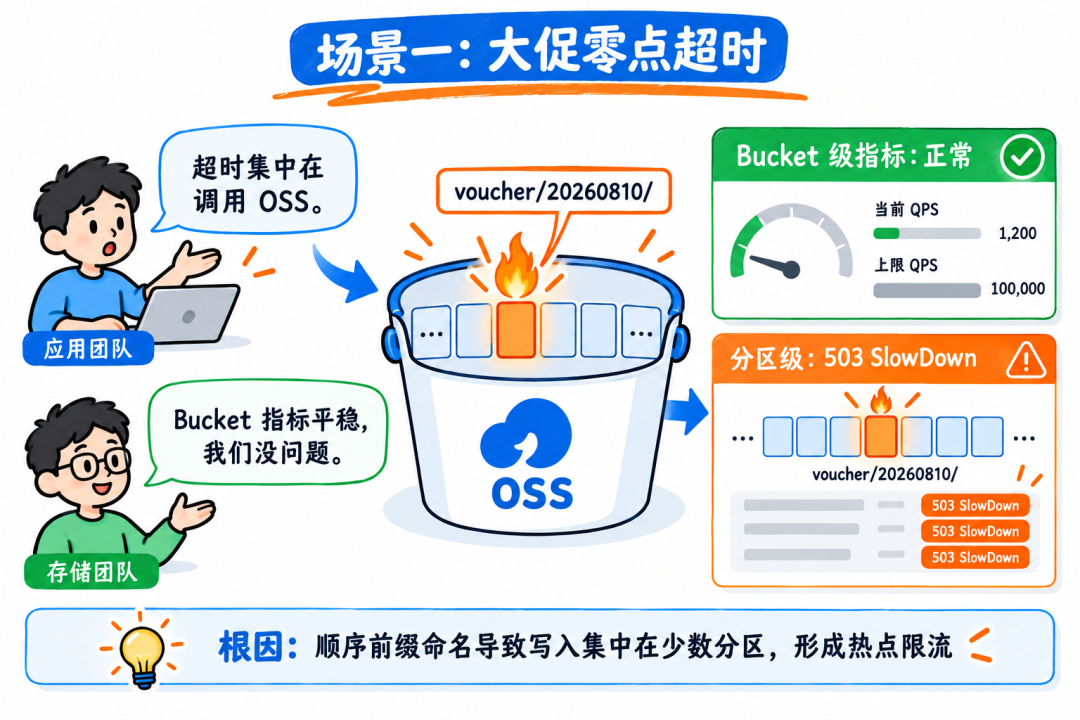
订单服务自 00:00 起错误率 23.6%、P99 RT 8.2s,上传支付凭证到 OSS 大量返回 503 SlowDown。数据库、缓存、消息队列、网络逐项排过全部正常;存储团队也确认 Bucket 的请求量、带宽、QPS 远低于限额,没有触发限流。
提问
订单服务上传支付凭证到 OSS,自 00:00 起大量返回 503 SlowDown,但 Bucket 的请求量、带宽、QPS 均远低于限额,存储侧确认未触发限流。请分析原因。
Agent 回复
数字员工先把五份监控放到同一条时间轴上:只有应用侧错误率与 OSS 的 503 同步起跳,其余四个域毫无波动——问题落在 OSS。
再核对 503 的错误码语义:SlowDown 属限流类,但 Bucket 级的 QPS、带宽、请求量三项均未触及阈值,限流未发生在 Bucket 层。转而取应用侧写入速率(日常 800 QPS,零点起 6,200 QPS)与请求分布,把排查下探一层:限流发生在 Bucket 之下的哪一层?
排查下探到分区层:
OSS 按对象名的 UTF-8 顺序自动分区,限流可以只落在单个分区上,而 Bucket 级聚合指标完全正常。① 503 全部集中在前缀 voucher/20260810/ 下,占该 Bucket 写入请求的 97%;② 命名规则是 voucher/{yyyyMMdd}/{自增序列号}.jpg,典型的顺序前缀,写入增量全部落在字典序相邻的同一批分区上;③ 热点分区 I/O 被耗尽,OSS 对该分区限速并返回 503(错误码 0026-00000028),而 Bucket 级指标的分母是整个 Bucket,聚合之后看起来远低于限额——存储团队看到的“正常”和客户端收到的 503,两件事同时为真。
根因:顺序前缀命名导致大促写入集中在少数分区,形成热点触发分区级限流。Bucket 级监控反映不出这一层。
建议:应急对 503 做指数退避重试,能发版就在对象名前加随机因子(一行代码即可打散);根本修复是改用散列前缀,如 voucher/{hash(uid)%256}/{yyyyMMdd}/{uid}.jpg。同账号另有 3 个 Bucket 沿用同一套命名规范,一并整改。
小结
根因藏在命名规范里,而命名规范不在控制台的任何页面上——它写在代码里,写在三年前那份没人再翻的设计文档里。STAROps 负责把问题问对,OSS Agent 负责把问题答对;没有前者,问题停在「应用在超时」,没有后者,问题停在「OSS 返回 503」,这两个结论对凌晨被叫起来的值班同学都没有用。
场景二:403 来自策略优先级,而非权限失效
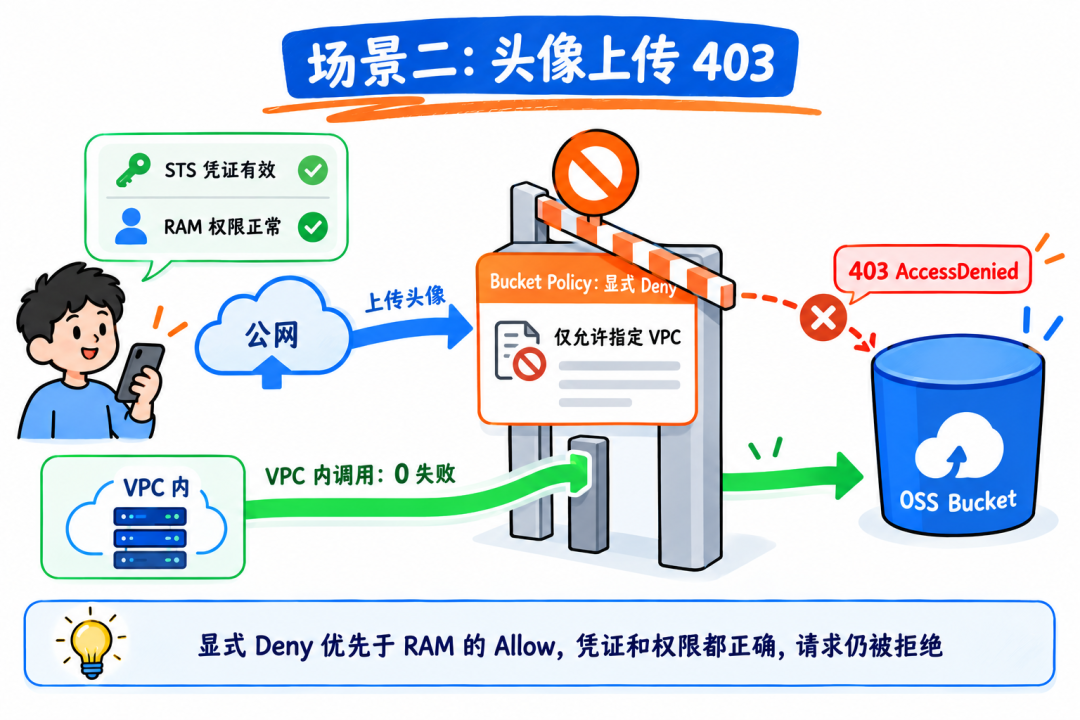
安全团队周五晚间做权限加固,新增一条 Bucket Policy 限制仅指定 VPC 可访问,走了审批、测试环境验证通过。次周一早高峰,头像上传成功率由 99.9% 降至 61%,客户端返回 403 AccessDenied。App 团队确认 STS 凭证正常、RAM 权限无变更、没有发布——常规权限排查路径解释不了这种选择性失败。
提问
自 09:00 起,用户头像上传出现大量 403。客户端使用 STS 临时凭证直传,RAM 角色权限无变更,近期也没有发布。请分析 403 的原因,以及为何仅部分请求失败。
Agent 回复
数字员工核对 403 的来源分布:失败请求的来源 IP 全部落在公网段,VPC 内调用零失败。故障面按来源网络划分,与用户、接口无关——凭证失效和代码缺陷都可以排除。
再核对变更记录:App 侧无发布,操作审计中有一条 PutBucketPolicy,周五 22:10,执行者为安全团队管理员。变更与故障之间隔着一个低流量周末,未触发任何告警。
排查范围收到这条策略。OSS Agent 按 OSS 的判定顺序逐层核对:
| 判定层 | 结果 | 结论 |
| ACL | public-read | 放行,排除 |
| 防盗链 Referer | 白名单为空且允许空 Referer | 完全放行,排除 |
| Bucket Policy | 命中一条 Deny 语句 | 根因在此 |
命中的 Deny 语句使用 StringNotEquals 匹配 acs:SourceVpc,拒绝来源不属于指定 VPC 的请求,与失败请求的来源分布一致。OSS 的判定顺序中,显式 Deny 优先于 RAM 策略中的 Allow,因此 RAM 授权正确、STS 凭证有效,请求仍会返回 403。基于近 30 天访问日志核查影响面:除头像上传外,另有 2 个公网调用方被同一条规则拒绝——跨地域数据同步任务、合作方回调服务,二者当前尚未报障。
根因:新增的 Bucket Policy 拒绝所有非指定 VPC 来源的访问,而客户端持 STS 凭证从公网直传;显式 Deny 优先于 RAM 的 Allow。
建议:应急在 Deny 规则中为受影响角色与调用方加例外条件,或临时回滚;根本修复是基于近 30 天访问日志梳理全部调用方及来源网络,重设策略后分批生效,并把「基于真实访问数据评估影响面」纳入变更流程。
小结
如果只看 App 团队手里的线索,这个故障是无解的——答案不在他们能看到的任何一层里。这是一次接力:STAROps 从操作审计里捞出被周末掩盖的那条变更,把范围从「整个访问控制体系」收到「周五那条策略」;OSS Agent 再收到「哪一句、按什么条件生效、还挡住了谁」。少了后半程,你只知道“周五改过策略”,却不知道该怎么改回去、以及还有谁在等这次修复。
场景三:流量激增源于配置例外,而非开关失效
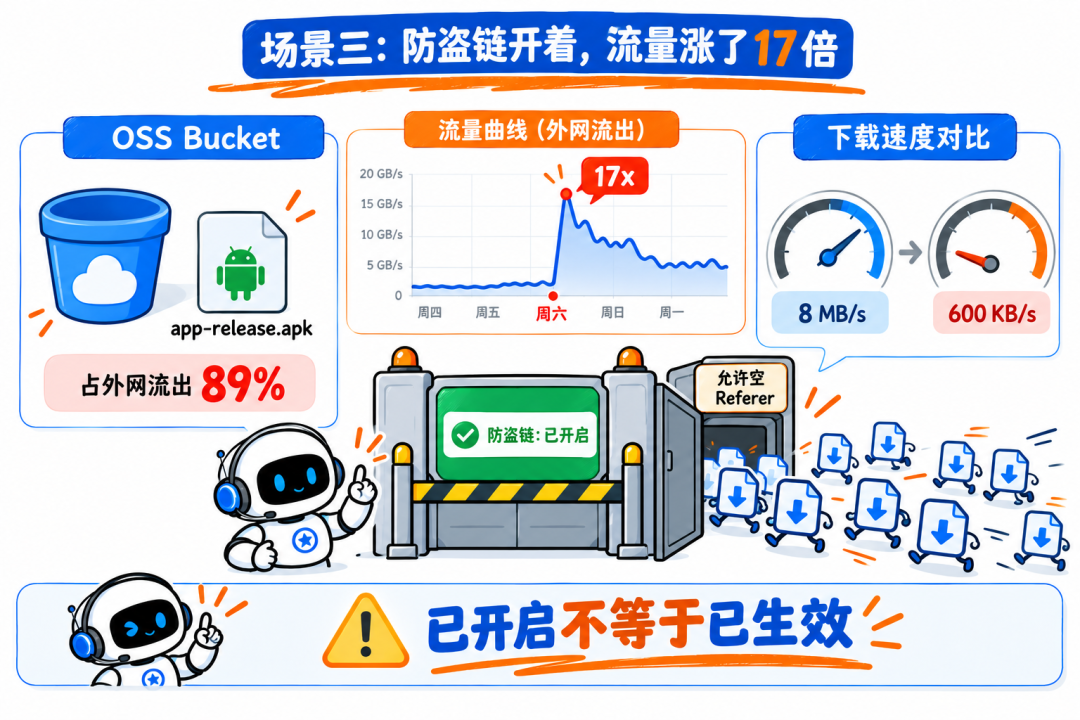
企业用 OSS 对外提供 App 安装包下载。周一上午,运维收到外网流出流量包耗尽、转为按量计费的通知,客服同时反馈官网下载明显变慢。监控显示流量自周六凌晨起达到日常水平的 17 倍,而业务访问量无增长、周末无发布、防盗链已开启。
提问
app-download Bucket 自周六凌晨起外网流出流量激增,流量包已耗尽,官网下载速度同步下降。周末无发布,防盗链已开启。请分析流量来源,并给出止损方案及各方案对现有业务的影响。
Agent 回复
数字员工核对三个信号的时间戳与归属:财务的流量包耗尽通知、客服的下载慢反馈、监控的高位流量曲线,三者指向同一时间点、同一 Bucket。按对象维度下钻,异常集中在单个对象;再核对防盗链配置,开关确为开启状态。
配置已开启,流量仍在流出——排查下探到这个开关的实际判定行为:
① 对象 app-release.apk 贡献了外网流出流量的 89%;② 该对象 94% 的请求不携带 Referer,集中来自 3 个 IP 段,User-Agent 为某下载器;③ 防盗链已开启,但「允许空 Referer」处于开启状态,此类请求直接放行——上述 94% 的请求即由此进入,空 Referer 的常见来源包括浏览器地址栏直接输入、wget / curl 等命令行工具、HTTPS 页面引用 HTTP 资源时被剥离的 Referer、App 内 WebView 出于隐私策略不发送 Referer;④ 下载速度由 8 MB/s 降至 600 KB/s,与流量突增时间吻合,异常流量占满 Bucket 出口带宽、触发 OSS 流控,正常下载被挤到剩余带宽里。
OSS Agent 给出三种止损方案,按对现有业务的侵入度排序:
| 策略 | 具体操作 | 代价与边界 |
| 激进 | 直接关闭「允许空 Referer」 | 不建议作为应急手段。App 版本检测接口本身不携带 Referer,关闭后该功能立即异常 |
| 折中 | 用 Bucket Policy 临时拒绝上述 3 个 IP 段 | 本例推荐:立刻止血且不影响正常访问。但盗链方更换 IP 段即失效,属止损非根治 |
| 保守 | 先配流量环比突增告警,同步启动签名 URL / CDN URL 鉴权改造 | 已发生的费用与劣化不会立刻回退,根治需排期;但不会误伤任何现有业务 |
Agent 的推荐是:折中方案止血、保守方案跟进根治。
根因:「允许空 Referer」例外让不携带 Referer 的盗链请求直接放行,既产生额外费用,又挤占带宽拖慢正常下载。为自家 App 打开的开关,同时给所有下载器留了一扇不带门票的后门。
小结
防盗链开关是开的,但它对 94% 的异常请求完全失效——「已开启」和「已生效」是两件事。这个场景和前两个不太一样:不是某人半夜被叫醒,而是三个部门各自收到一条看起来不严重的消息。没有关联能力时,最可能的结局是财务催一句“流量怎么涨这么多”,运维回一句“业务增长了吧”,然后这件事就过去了。费用类问题天然是跨域的:信号分散在账单、体验、流量三处,根因却在存储配置里。
三个场景,一个共性
JOTO 企业落地观察
- 企业部署智能体时,必须明确「问题界定」与「根因深挖」的职责切分:STAROps 类平台负责跨域关联与范围收敛,OSS Agent 类垂直智能体负责领域内深度推理与证据链生成;混用或模糊边界将导致能力冗余与责任真空并存。
- 这类系统的取舍在于:是否接受「自然语言交互」作为唯一入口。它极大降低一线人员使用门槛,但也要求后台具备强结构化数据理解与多跳推理能力;若底层可观测数据未标准化、日志字段缺失或语义不一致,智能体将无法建立可靠因果链。
- 在 RAG 知识工程层面,OSS Agent 的能力高度依赖其知识库是否完整覆盖 OSS 的判定逻辑(如 Bucket Policy 优先级、分区限流机制、防盗链空 Referer 行为)。缺失任一环节,都会导致「知道有策略,但不知策略如何生效」。
- AI 安全治理需前置嵌入智能体工作流:当 Agent 建议修改 Bucket Policy 或关闭防盗链选项时,必须同步校验该操作是否符合企业最小权限原则与合规基线,而非仅评估技术有效性。
立即咨询 JOTO
JOTO 提供覆盖企业智能体规划与搭建、AI 平台私有化部署、RAG 知识工程、AI 安全治理、FDE 驻场共创及持续运营优化的全周期 AI 落地服务,帮助企业把验证中的 AI 能力转化为安全、可控、可持续迭代的生产力。 联系 JOTO 获取 AI 落地咨询
想把这些做法用到你的业务里?
留下你的场景和痛点,我们帮你判断从哪一步开始。
联系我们