实测 Codex 移动端语音编程:它成不了你的主力交付工具
本文基于 OpenAI 2026 年 10 月 9 日发布的 Codex Cloud 与语音 CLI 更新,指出移动端语音编程虽支持远程操作与任务派发,但受限于屏幕尺寸、上下文审查盲区及缺乏完整代码审计能力,无法替代桌面端完成工程级交付。作者强调一人公司应严守工具边界:移动端仅适用于监控、初筛与轻量派发,核心重构与生产合并必须回归桌面端。
输入带宽不等于工程深度:别把指挥当交付
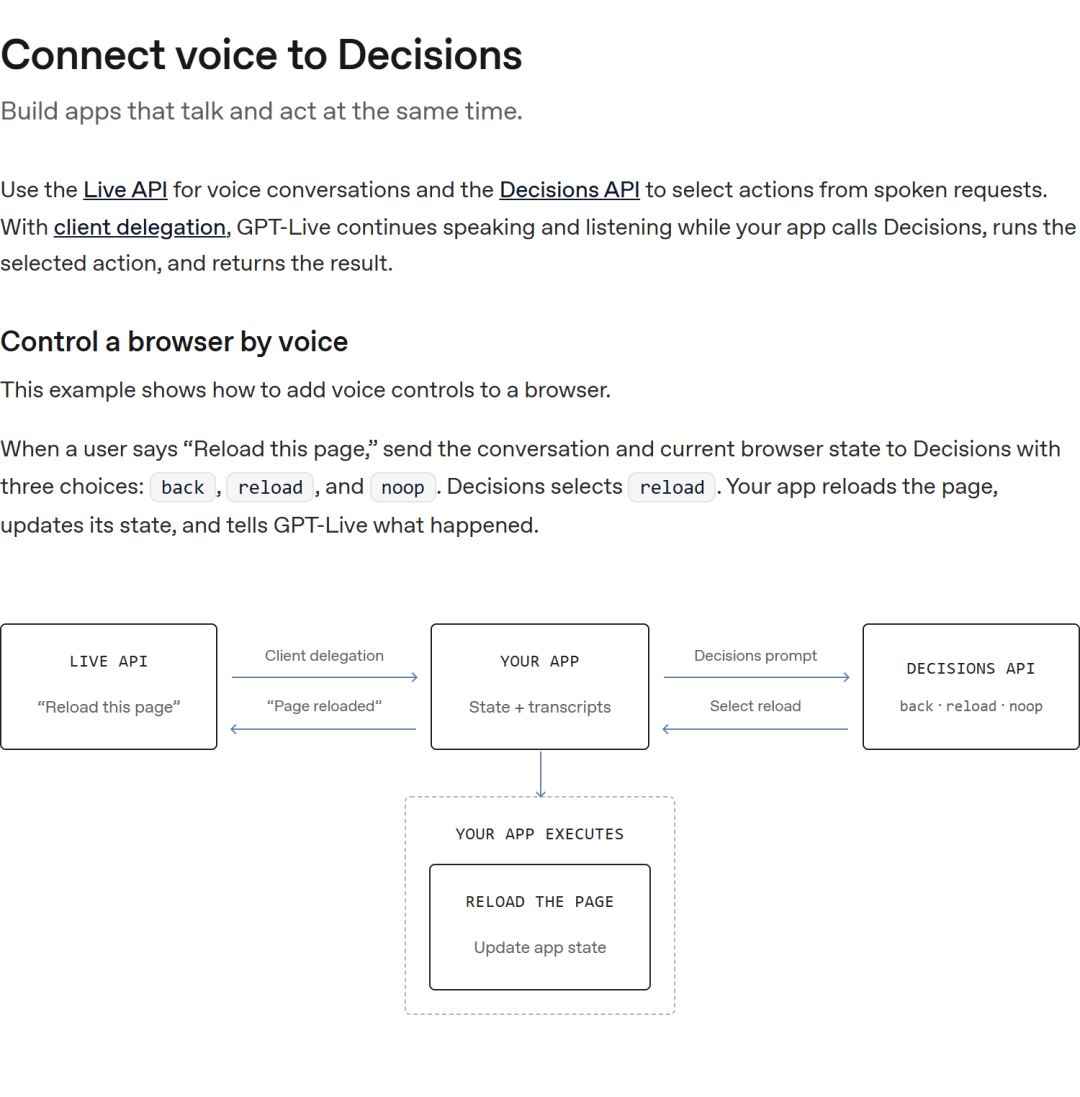
据 OpenAI 2026 年 10 月 9 日发布的公告,Codex Cloud 确实做到了支持按需在电脑上运行、通过手机远程操作,并提供可复用的云端开发环境。Codex CLI 也升级了语音对话,开发者可以用嘴说话来启动任务,还能通过新增的 /agents 视图跟踪多个并发任务。
这套组合拳看起来很美:躺在床上动动嘴,云端的自主智能体 dots 就能在独立的虚拟环境里写代码、跑测试。
但作为从大厂带团队走过来、现在自己做一人公司交付产品的工程师,我深知软件工程的残酷真相:写代码的门槛降低了,不等于系统的复杂度消失了。
人类说话的语言是线性的、发散的,而可运行的工程系统是树状的、严格收敛的。当你拿着手机对语音助手说「帮我把支付回调重构一下,顺便加个鉴权中间件」,大模型可以瞬间生成几百行代码并推送到分支。但在这个瞬间,你根本没有能力在手机屏幕上完整还原现有的数据流与依赖图谱。
做工程不仅要追求生成的敏捷,更要守住交付的严谨。
语音只是一种高延迟、低精度的触发指令,它适合用来「分配任务」,但绝对不适合承载「架构推导」。把派发指令的顺畅误以为是研发效率的跃迁,是技术人最容易犯的经验主义错误。
审查盲区:看不见的上下文才是致命暗礁
为什么我反复强调移动端做不了主力开发?核心问题不是大模型写得好不好,而是人类开发者的代码审查(Code Review)带宽被物理硬件锁死了。
写过大型系统的工程师都知道,改动 3 行代码,可能波及上下游 5 个服务的生命周期。在电脑前,我们有分屏、有完整的 Git diff、有调用栈跳转;而在手机端,你面对的是切碎的代码片段和折叠的行号。
你看不到完整的上下文,大模型犯的隐蔽逻辑错误就会轻易溜进主干分支。
“移动端省下的是敲键盘的力气,消耗掉的却是整套系统的安全边际。”
OpenAI 官方在发布会上的动作其实非常克制且诚实:他们把全新的代码审查体验(Code Review)和 Codex Security Cloud 放在了 ChatGPT 桌面端上线,资料空间也是先对桌面应用和网页版开放,移动端依然处于即将推出状态。官方的工程逻辑很清晰:代码审计、安全边界判定和全局资料整合,天然属于宽屏重度工作流。
稻盛和夫在《干法》里写过:「神灵藏在细节中。」对独立开发者而言,线上环境崩溃一次,信誉和订单就可能清零。没有全屏 diff 的严密审查,移动端的每一次语音确认,都是在拿自己的生产系统赌博。
一人公司的算账逻辑:把工具放回它该在的位置
全职创业这两年,我养成的底层习惯就是「算账」。每一个引入工作流的技术,我都要算它的交付产出比和故障修复成本。
移动端语音写代码是不是一无是处?当然不是。但你必须给它划定极其严格的安全边界:
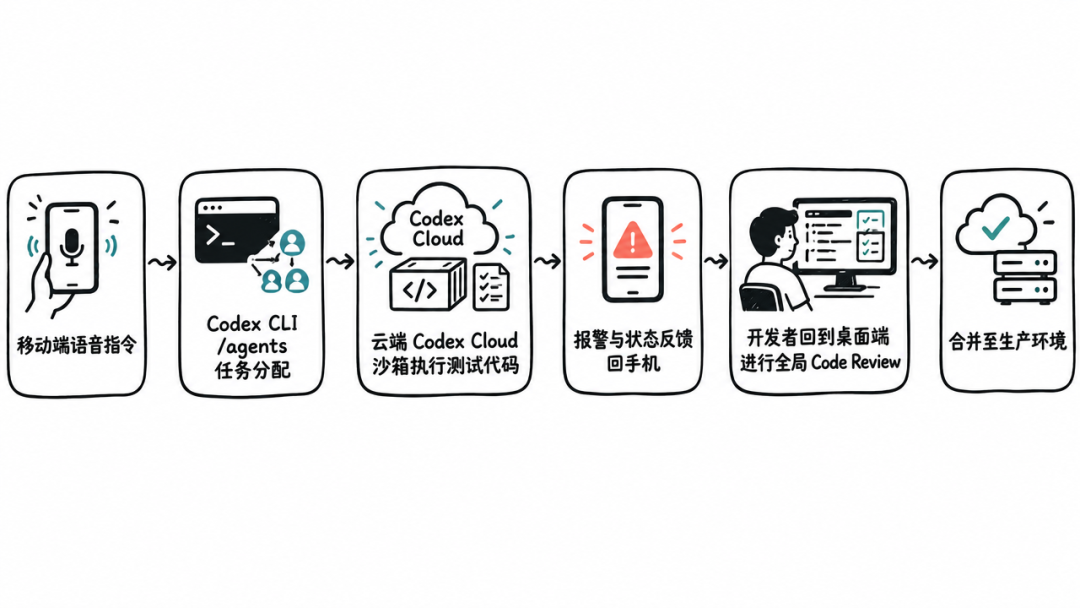
- 它适合做「进度看板」与「急诊初筛」:出门在外收到报警,用手机调取 Codex Cloud 查看堆栈,用语音让 Agent 执行只读查询或快速回滚,这是极高价值的应急手段。
- 它适合做「轻量派发」:散步或通勤时灵光一现,语音记录需求并让云端环境先行跑测试用例、拉取分支,为你回到电脑前省下铺垫时间。
- 严禁用于「核心业务重构」与「直接生产合并」:任何涉及核心数据模型、认证流程、支付通道的变更,必须强制回到桌面端完成交叉校验。
三句话看懂
- OpenAI 推出支持手机远程操作的 Codex Cloud 与语音 CLI,但核心依然是云端执行而非移动端主力替代。
- 移动端天然存在屏幕尺寸受限与上下文审查盲区,直接合并代码会极大增加工程缺陷风险。
- 一人公司的核心是交付与算账,移动端只适合碎片化状态监控与轻量级排障,重度开发必须守住桌面端防线。
JOTO 企业落地观察
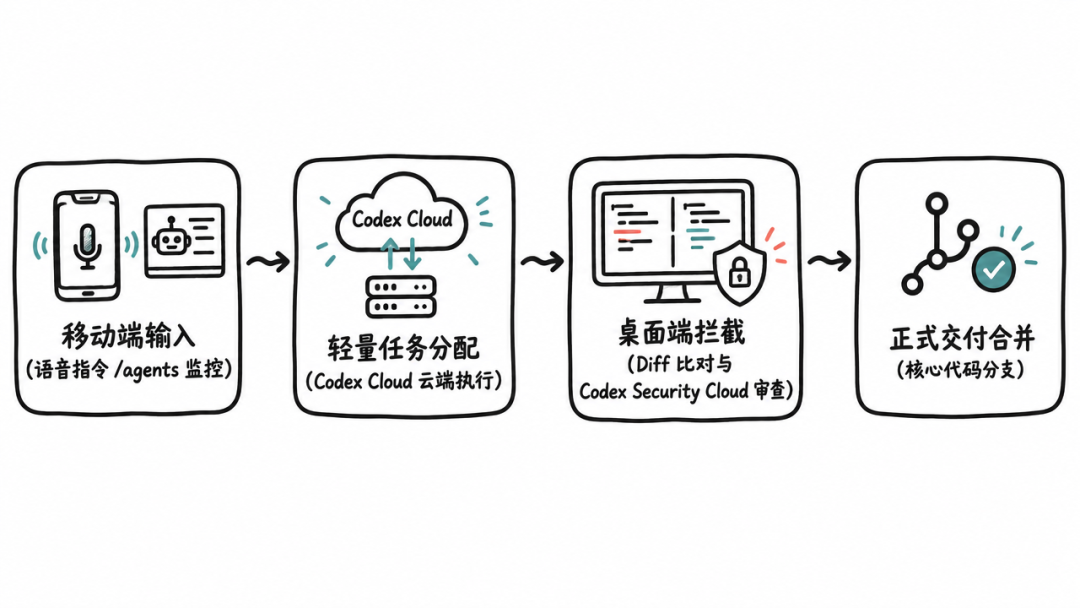
- 对企业部署意味着:移动端语音编程不应被纳入正式开发流水线,而应定位为辅助性运维通道。团队需在 CI/CD 策略中明确禁止移动端直接触发生产合并,所有变更仍须经桌面端完整 diff、静态检查与人工确认后方可合入主干。
- 这类系统的取舍在于:是否将‘输入便利性’置于‘审查完备性’之上。当企业知识资产沉淀于 RAG 系统中时,移动端缺乏上下文拼接能力,易导致检索失焦与推理断层,因此 RAG 知识工程仍需强依赖桌面端的多源对照与语义校验。
- 对 AI 安全治理提出新要求:语音指令天然模糊、不可追溯、难审计。企业若允许语音触发代码生成,就必须配套建立语音指令日志归档、意图结构化解析与执行沙箱隔离机制,否则将扩大攻击面与责任认定盲区。
- 在 FDE 驻场共创场景中,移动端语音功能更适合用于客户现场快速采集需求片段或异常现象描述,而非实时编码。驻场工程师应将其作为需求捕获入口,而非交付执行终端,确保所有技术决策保留在可复现、可审查的桌面环境中。
立即咨询 JOTO
JOTO 提供覆盖企业智能体规划与搭建、AI 平台私有化部署、RAG 知识工程、AI 安全治理、FDE 驻场共创及持续运营优化的全周期 AI 落地服务,帮助企业把验证中的 AI 能力转化为安全、可控、可持续迭代的生产力。 联系 JOTO 获取 AI 落地咨询
想把这些做法用到你的业务里?
留下你的场景和痛点,我们帮你判断从哪一步开始。
联系我们