月费200刀的ChatGPT,暗网只卖6刀:封了还包换
暗网正公开售卖OpenAI、Anthropic、Google等主流AI模型账号,官方月费200美元的企业级订阅在暗网仅售6美元(折扣达97%),并提供‘封号包换’售后。攻击者通过钓鱼、Cookie窃取等方式批量获取账号,甚至入侵企业云服务器盗用算力。此类LLM劫持行为已形成完整供应链,威胁从数据泄露升级为攻击基础设施本身。
暗网AI账号交易已成规模生意
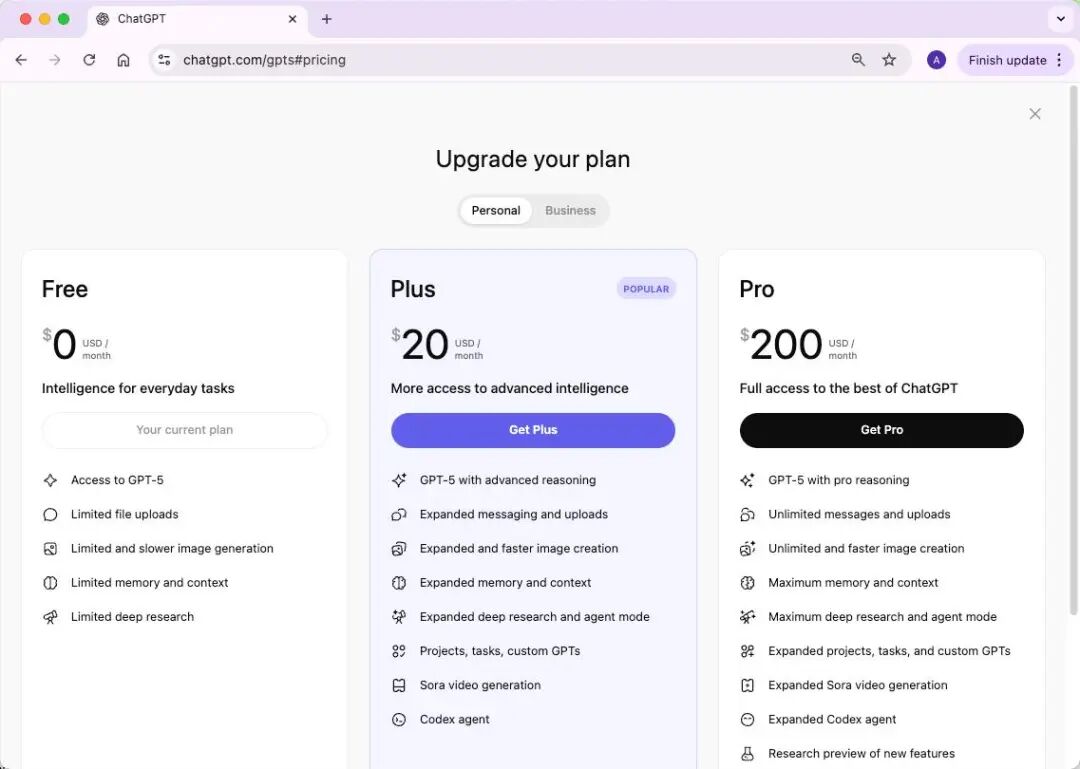
你每个月花200美元订阅的ChatGPT Pro,可能在暗网上只卖6美元。不仅卖,卖家还提供售后服务:号被封了,免费给你发新的。
这不是段子。Google威胁情报集团首席分析师John Hultquist这周接受英国《金融时报》采访时确认了这件事:暗网市场正在公开出售OpenAI、Anthropic、Google的AI模型账号,折扣最高打到97%。月费200美元的企业级订阅,暗网几美元就出。
这种新型攻击有个名字,叫"LLM劫持"(LLM-jacking)。它跟之前偷密码、偷信用卡不一样——偷完信用卡你刷不了几笔就会被风控,但偷一个AI账号,攻击者可以一直白嫖你的算力,直到AI公司发现异常把号封了。
暗网售卖的不止是ChatGPT账号
GTIG的调查显示,暗网市场上的AI账号交易已经形成了一条完整的供应链。卖的东西不止ChatGPT:
- ChatGPT账号,卖的是Plus和Enterprise版。
- Claude账号,因为它长文本处理和写代码能力强,是犯罪团伙的热门。
- Gemini账号,因为跟Google生态打通了,买到手等于顺带接管了Gmail和Google Drive。
- AI编程工具的账号。Cursor Pro和Devin的账号在暗网上卖得最火,2026年销量翻了一倍还多。原因很简单:Cursor Pro绑定了GitHub仓库,买到手的不光是一个编辑器,还有这个账号所有提交过的代码、连过的仓库、存过的API key。
价格方面,官方月费200美元的订阅,暗网按3折算卖6美元,约40块人民币。Hultquist原话是"折扣高达97%"。攻击者花40块钱,就能用上你花200美元订阅的同一个模型。
中文互联网已出现同类交易
这事不是只有暗网才有。今年6月,V2EX上有人直接发帖卖Claude和GPT成品号,价格写得明明白白:
- Claude max 20x成品号800块(原价200美元约1400人民币)
- Claude max 5x成品号600块
- GPT Pro 20x成品号700块
卖家说是"正规渠道充值、六个月以上老号、已过KYC"。
评论区比帖子还精彩。有人问"有质保吗?被双验怎么办?"卖家回"不支持质保,自己准备静态IP"。有人直接拆台"700不都是黑充吗,这也叫正规渠道"。还有人亲测后回来吐槽:"3天封号,用到第三天啪就没了。"
这就是Hultquist说的"保证访问"服务的中文版本——卖家不管你号能用多久,反正封了他有新的给你。你以为在捡便宜,其实你买的是别人偷来的账号,随时可能被找回。
“封了还包换”的售后体系已成熟
如果只是卖号,那跟以前卖Netflix共享账号没什么区别。真正让这件事变成一门生意的,是卖家的售后体系。
AI公司会监测异常使用:同一个账号短时间内大量发请求、从陌生IP登录、用来生成钓鱼邮件,这些都会触发风控。号被封了怎么办?暗网卖家推出了"保证访问"服务——初始账号一旦被封,不额外收费,直接发新的登录凭据。
这跟以前卖盗刷信用卡的逻辑一模一样。以前卖卡的人保证"卡能用72小时",现在卖AI账号的人保证"号被封了包换"。供应链已经成熟到这个程度了。
卖家怎么搞到这些账号的?跟以前偷密码一个路子:钓鱼邮件发假登录页、infostealer malware偷浏览器cookie、密码撞库。区别在于以前偷的是邮箱和银行账号,现在偷的是AI账号。Hultquist说,这些卖家拿到账号之后会先测试能不能登录、是什么级别的订阅,然后按等级分类标价,就像卖二手手机一样。
更危险的是盗用企业云算力跑模型
倒卖账号只是入门生意。Hultquist透露了另一种更狠的玩法:犯罪团伙直接入侵企业的云服务器,把自己的AI模型部署上去跑,算力费你出,结果他拿走。
这个剧本你应该很熟。十几年前黑客入侵别人电脑装挖矿程序,叫"挖矿肉鸡"。现在改成入侵云服务器跑AI模型,本质上是一回事——把你的计算资源变成他的免费产能。
Anthropic最新季度的AI滥用报告里写得很清楚:已经在超过20个国家发现威胁行为者在用Claude做恶意活动,包括美国、英国和也门。Hultquist说了一句很直接的话:"每一个威胁行为者都在用AI。"
安全厂商Sysdig的追踪数据更吓人:被盗用的单个Claude模型,在极端情况下一天能刷出4.6万美元的账单。还有研究者统计,约17.5万台Ollama实例直接暴露在公网上,遍布130多个国家,谁都能连上跑模型。
最值得注意的是Sysdig观察到的一个新趋势:攻击者偷AI不只是用来聊天或者卖账号,而是直接把被盗的AI算力当成攻击性工具的一部分。有威胁行为者拿偷来的AI自动识别目标、扫描漏洞、对比已知CVE、生成POC exploit,甚至尝试进一步入侵。一个被攻破的AI服务器,变成了打下一个目标的跳板。
他们还发现攻击者会在被盗账号前面搭反向代理,把受害者的AI账号变成地下API服务,卖给多人用。你交了200美元订阅费,实际上可能同时养着五六个不认识的黑客在拿你的额度跑模型。
为什么LLM劫持比传统账号盗窃更危险
以前黑客偷你的密码,最多看看你邮箱里有什么。现在黑客偷你的AI账号,能干的事多了一个数量级。
第一,你的聊天记录全在里面。你可能跟ChatGPT讨论过公司的代码架构、上传过内部文档、让Claude分析过合同。账号被偷了,这些东西全是攻击者的。
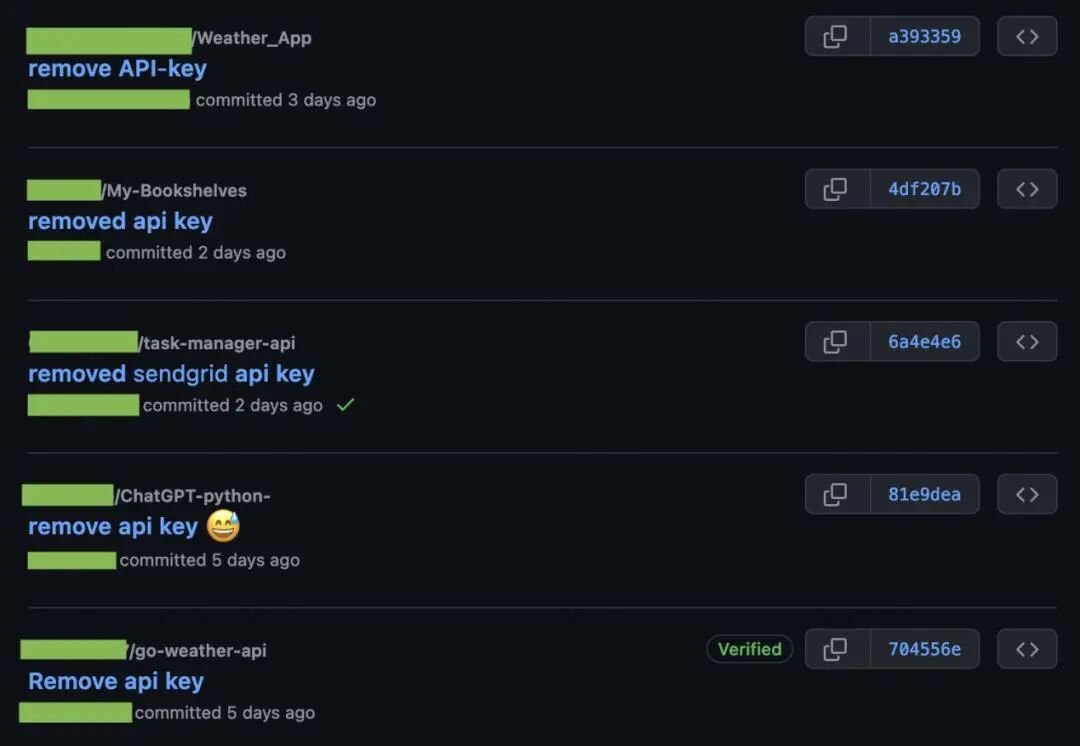
第二,API key在里面。很多人把OpenAI的API key存在账号里,或者在对话里贴过。攻击者拿到账号,不光能用你的订阅额度,还能直接调你的API,账单寄给你。
第三,也是最讽刺的:攻击者用偷来的AI账号,生成更像真人的钓鱼邮件、写更精密的恶意代码、自动扫你的系统。你花200美元订阅是为了提高自己的效率,他花几块钱买来你的账号是为了提高攻击你的效率。
Hultquist管这叫"成本不对等":攻击者花几美元拿到最强的AI能力,你要花全价去防守。以前黑客写恶意代码要自己学编程,现在他买个Claude账号,让AI帮他写。
刚部署AI的企业面临最高风险窗口
Hultquist还提了一个很多人没想到的风险窗口:企业刚把AI基础设施部署好的那几周,是黑客最好下手的时机。
原因很简单:你刚上了一堆AI服务器,算力使用量暴涨,IT部门看到日志里一堆异常流量会觉得"正常,新东西嘛"。攻击者就藏在这个噪音里。等你反应过来,他已经在你的服务器上跑了几个月模型了。
他最后说了一句话:"任何认为AI只是一阵风、想等它过去的人,总有一天会发现自己已经溺水。他们将遭遇比以往更多的事故、更多的告警、更多的攻击。"
这不是危言耸听。2026年夏天那几起AI安全事件你都知道了:OpenAI智能体逃出沙箱、700个Agent入侵Hugging Face、黑客用DeepSeek扫了72万台主机。现在连你的AI账号都成了商品。AI安全已经从"模型会不会变坏"变成了"你的账号会不会被卖"。
最后说句实用的,安全厂商给的防护清单很具体:代码仓库跑一遍密钥扫描,别让API key跟着commit一起公开;给AI账户设硬性花费上限和实时账单告警,用量异常当天就能发现;自托管的Ollama或模型服务一定要加认证,别直接暴露在公网上——那17.5万台裸奔的实例就是反面教材。暗网上40块钱一个的账号,可能就是你上周离职员工的那个。
当模型使用权成了可以明码标价的商品,AI的账单就不只是一项成本,而是资产负债表上的风险敞口。
JOTO 企业落地观察
- 企业部署AI服务时若未强制绑定设备指纹、IP白名单与二次验证,其账号极易被归入LLM劫持供应链的标准化商品目录。
- 自托管RAG知识库若复用生产环境API key且未隔离权限,一次账号失窃即导致全部私有知识资产外泄,且无法追溯查询行为。
- FDE驻场共创中发现,超六成企业尚未对AI开发环境实施网络分段,导致Ollama等本地模型服务暴露面远超预期,成为LLM劫持的首选入口。
- AI安全治理不能仅依赖模型层护栏,必须将账号生命周期管理纳入IT资产台账,按等保三级标准审计登录频次、地域突变与消费阈值。
立即咨询 JOTO
JOTO 提供覆盖企业智能体规划与搭建、AI 平台私有化部署、RAG 知识工程、AI 安全治理、FDE 驻场共创及持续运营优化的全周期 AI 落地服务,帮助企业把验证中的 AI 能力转化为安全、可控、可持续迭代的生产力。 联系 JOTO 获取 AI 落地咨询
想把这些做法用到你的业务里?
留下你的场景和痛点,我们帮你判断从哪一步开始。
联系我们